

Foxmail 配置 QQ 邮箱 SSL 连接错误解决
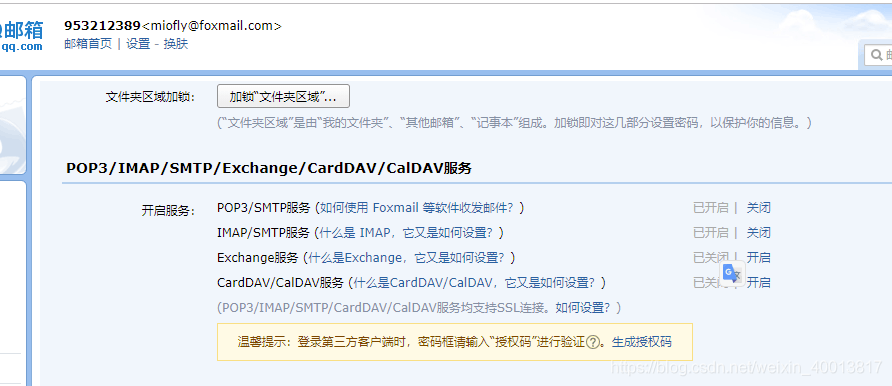
邮箱设置中开启 pop3,生成授权码作为密码。 foxmail 配置时不用开启 pop 的 ssl
为什么密码要用授权码
这是配置邮件客户端最常见的卡点。QQ 邮箱(以及现在几乎所有主流邮箱)不允许第三方客户端用账号密码登录,必须用单独生成的「授权码」。
原因是安全模型的差别。账号密码是全权凭据——拿到它就能登录网页版、改密保、看所有邮件、甚至通行整个 QQ 账号体系。而邮件客户端只需要收发邮件这一项权限。授权码是一个作用域受限、可单独吊销的凭据:只能用于 IMAP/POP3/SMTP 协议,泄露了在邮箱设置里点一下就作废,不影响主账号。
这个设计和 GitHub 的 Personal Access Token、Google 的应用专用密码是同一个思路。所以配置时「密码」那一栏填授权码,不是你的 QQ 密码——填 QQ 密码会得到认证失败,而且报错信息通常很模糊(有时候就是笼统的「登录失败」或者 SSL 错误),容易让人以为是加密设置的问题。
生成授权码的路径:QQ 邮箱网页版 → 设置 → 账号(新版界面可能在 账户与安全)→ 找到 POP3/IMAP/SMTP/Exchange/CardDAV/CalDAV服务 → 开启需要的服务 → 按提示发短信验证 → 得到一串 16 位的授权码。
授权码只显示一次,当场复制保存。丢了不能找回,只能重新生成(重新生成后旧的立即失效,所有用旧码配置的客户端都要更新)。
服务器地址和端口
配置时需要填的完整参数,这是最实用的一份速查:
QQ 邮箱(@qq.com)
| 协议 | 服务器地址 | 端口(SSL) | 端口(非加密) |
|---|---|---|---|
| IMAP | imap.qq.com | 993 | 143 |
| POP3 | pop.qq.com | 995 | 110 |
| SMTP | smtp.qq.com | 465 或 587 | 25 |
企业邮箱(@自定义域名,腾讯企业邮)
| 协议 | 服务器地址 | 端口(SSL) |
|---|---|---|
| IMAP | imap.exmail.qq.com | 993 |
| POP3 | pop.exmail.qq.com | 995 |
| SMTP | smtp.exmail.qq.com | 465 |
Foxmail 是腾讯自家的产品,输入 QQ 邮箱地址时通常会自动填好这些参数,不用手动配。手动配的场景是:自动识别失败、或者你要连的是别家的邮箱。
关于正文说的「不用开启 pop 的 ssl」:这个说法在特定情况下能解决问题,但要说清楚它的代价,因为它牵涉到实际的安全风险。
不开 SSL 的代价
POP3 的 110 端口是明文协议。不开 SSL 意味着:
- 你的授权码在网络上以明文传输。同一个 Wi-Fi 下抓包就能拿到。
- 邮件正文也是明文的。收信时整封邮件的内容在链路上可见。
在家里的私有网络上风险相对低,但在咖啡厅、机场、酒店这类公共 Wi-Fi 下,这等于把邮箱凭据公开。而且授权码虽然作用域受限,但拿到它的人能读你所有的邮件——邮箱里通常有各种服务的验证码和密码重置链接,这个权限的实际杀伤力不小。
所以我的建议是:先排查 SSL 连不上的真实原因,不要直接降级到明文。
SSL 连接错误的排查顺序
1. 端口填错了。这是最常见的原因。SSL 和非 SSL 用的是不同的端口,不是同一个端口加个开关:
- 勾了「使用 SSL」但端口还是 110 → 连不上。SSL 的 POP3 端口是 995。
- 勾了 SSL 但 SMTP 端口填 25 → 连不上。要填 465。
很多客户端在勾选 SSL 时不会自动改端口,需要手动改。这个组合错误的报错信息往往就是笼统的「SSL 连接失败」,非常容易误判成「SSL 不可用」。
2. 系统时间不对。TLS 证书校验依赖当前时间——证书有生效时间和过期时间,系统时间偏差太大(比如差了几天或者年份错了)会导致证书校验失败。检查系统时间是否自动同步:
# macOS 看时间同步状态
sudo systemsetup -getusingnetworktime
这个原因在长期不联网的虚拟机、或者主板电池没电的老机器上会遇到。
3. 端口被防火墙或运营商封了。25 端口在国内几乎所有家宽都被封(防垃圾邮件),465 和 587 一般是通的。测试端口通不通:
# 测 SMTP over SSL
nc -zv smtp.qq.com 465

# 测 IMAP over SSL
nc -zv imap.qq.com 993
返回 succeeded 说明网络层通了。想进一步确认 TLS 握手能不能成功:
openssl s_client -connect imap.qq.com:993 -servername imap.qq.com
握手成功会打出证书链和 Verify return code: 0 (ok)。看到 0 (ok) 说明 SSL 完全正常,那问题就在客户端配置上,不在网络和证书上。
4. 安全软件的 SSL 拦截。某些杀毒软件、企业的网络准入客户端会做 SSL 中间人代理(为了扫描内容),它插入的是自签名证书。邮件客户端校验证书时发现签发者不受信,就报 SSL 错误。临时关掉安全软件试一次就能确认。
5. 客户端版本太老,不支持新的 TLS 版本。QQ 邮箱这类服务陆续停用了 TLS 1.0/1.1,只支持 1.2 及以上。很老的邮件客户端(或者老系统上的客户端)如果只会 TLS 1.0,握手就会失败。这种情况下换新版客户端是唯一解,降级到明文只是在掩盖问题。
POP3 还是 IMAP:这个选择比 SSL 更重要
正文用的是 POP3,但如果你在多个设备上收邮件(电脑 + 手机),应该用 IMAP 而不是 POP3。这个选择的影响比 SSL 设置大得多。
POP3 的模型是「下载到本地」:
- 客户端把邮件下载下来,默认从服务器删除(有些客户端可以设为保留)
- 服务器不知道你读了哪封、删了哪封、回复了哪封
- 已读状态、文件夹结构都是本地的,不同设备之间完全独立
- 后果:手机上读过的邮件,电脑上还是未读;电脑上删掉的,手机上还在
IMAP 的模型是「同步服务器状态」:
- 邮件留在服务器,客户端只是一个视图
- 已读/未读、星标、文件夹、删除操作全部双向同步
- 所有设备看到的是同一份状态
对现在的多设备使用习惯,IMAP 是唯一合理的选择。POP3 唯一还说得过去的场景是:邮箱空间快满了,想把邮件搬到本地释放服务器空间;或者需要一份完全离线的本地归档。
需要注意 POP3 的一个坑:如果客户端配置成「下载后从服务器删除」,那这些邮件在服务器上就没了。之后换设备、或者网页版登录,都看不到这些邮件。这个操作是不可逆的,只有你本地那份。所以用 POP3 时一定要检查客户端里「在服务器上保留副本」的设置。
Foxmail 的替代选择
Foxmail 是老牌客户端,配 QQ 邮箱确实最省事(同一家的产品,自动识别参数)。但如果你在 macOS 上,可以考虑这几个:
- 系统自带的「邮件」App — 零成本,和系统通知、日历、联系人打通。输入 QQ 邮箱地址后它也能自动识别服务器参数,密码填授权码即可。
- Spark、Airmail — 界面和交互更现代,支持手势、稍后处理、模板。免费版功能够用。
- Thunderbird — 开源、跨平台、可扩展,配置项最全。适合需要精细控制(多账号、复杂过滤规则、PGP 加密)的场景。
无论用哪个,配置逻辑都是同一套:服务器地址 + 端口 + SSL 开关 + 用户名(完整邮箱地址)+ 密码(授权码)。搞清楚这五项,任何客户端配任何邮箱都是同一件事。
最后提醒一个和授权码相关的实践:授权码应该当密码看待,不要存在明文的笔记或者聊天记录里。存进系统钥匙串或者密码管理器,客户端配好之后那串码就不需要再手动接触了。哪一天怀疑泄露,去邮箱设置里重新生成一次,旧码立即失效,成本很低。
还没有留言,来发表第一条吧~